


La multiplication des cyberattaques visant les entreprises est devenue une réalité quotidienne. Phishing, rançongiciels, arnaques au faux support technique... les techniques se sophistiquent en permanence. Le groupe de travail Cybersécurité de Walter France démontre pourquoi la vigilance des dirigeants devient un véritable enjeu de gouvernance
Longtemps perçue comme
une question réservée aux équipes informatiques, la cybersécurité s'impose
aujourd'hui comme un enjeu stratégique majeur pour les entreprises, encore plus
avec la montée en puissance de l’intelligence artificielle dans les entreprises.
> La cybersécurité,
un sujet qui dépasse la technique
Au-delà des outils et
des pares-feux, elle engage directement la responsabilité de la direction.
Trois constats expliquent cette montée en puissance : la multiplication des
cyberattaques ciblant spécifiquement les entreprises (fraude, fuite de
données), des risques financiers, juridiques et réputationnels de plus en plus
lourds, et une exigence croissante des clients en matière de protection de
leurs données.
Dans ce contexte,
structurer une démarche de sensibilisation à l'échelle de l’entreprise n'est
plus une option. Les enjeux sont multiples : protéger son patrimoine
informationnel et ses secrets industriels, assurer la continuité de l’activité,
préserver sa réputation et respecter les obligations légales (RGPD) pour éviter
les sanctions pénales ou administratives.
Les objectifs sont
clairs et la méthode est incontournable : comprendre les menaces pour mieux les
anticiper, définir des règles, diffuser une véritable culture de la sécurité,
faire adopter les bonnes pratiques aux collaborateurs pour réduire le risque humain,
qui reste la première faille exploitée par les attaquants, leur donner le mode
d’emploi pour savoir comment se comporter rapidement en cas d'incident. Bien
menée, cette démarche devient même un levier de confiance et de différenciation
auprès des clients, qui sont eux-mêmes de plus en plus attentifs à la manière
dont leurs données sont protégées.
> Comprendre les
menaces : un panorama qui évolue vite
En France,
l'hameçonnage – ou phishing – demeure le vecteur d'attaque numéro un. Cette
technique consiste, pour un individu malveillant, à se faire passer pour un
site connu, un organisme officiel, ou encore pour l'un des contacts de l’équipe
dont le compte a été piraté.
Mais les techniques se
diversifient. Aux messages frauduleux classiques par email s'ajoutent désormais
le smishing (par SMS), le vishing (par téléphone, avec des appels se faisant
passer pour une banque ou un support technique) et le quishing, une tendance
montante qui consiste à diffuser de faux QR codes redirigeant vers des sites
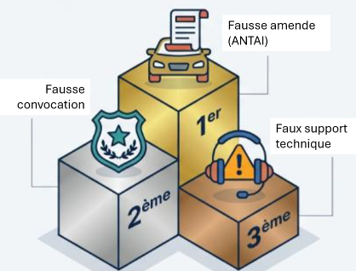
piégés. Dans le palmarès des arnaques les plus répandues en France figurent la
fausse amende (notamment au nom de l'ANTAI), la fausse convocation et le faux
support technique.
Le TOP 3 des arnaques
L’arnaque bien connue
dite « arnaque au président » (un escroc se fait passer par un supérieur
hiérarchique) démontre bien les possibles failles humaines. L’escroc joue sur
le respect de la hiérarchie, le caractère d’urgence, la confiance accordée au
collaborateur, etc., pour pousser celui-ci à passer outre les procédures –
lorsqu’elles existent !
Autre menace majeure,
le rançongiciel (ransomware). L'épisode WannaCry, en 2017, reste un cas d'école
: l'exploitation d'une faille Windows avait touché 150 pays et paralysé des
services entiers, rappelant à quel point les mises à jour de sécurité sont critiques.
La leçon à en tirer est claire : l'importance cruciale des mises à jour de
sécurité, trop souvent négligées.
> Définir des règles
: une hygiène numérique au quotidien
Il est essentiel
d’établir une charte informatique, qui sera l’outil de référence de
sensibilisation et de responsabilisation des équipes. Cette charte doit bien
évidemment être évolutive.
Cela commence par la
gestion des mots de passe. Des solutions comme KeePass (gratuit, stockage
local, recommandé par l'ANSSI), NordPass, Dashlane, LastPass ou 1Password
permettent de générer et de stocker des mots de passe robustes sans avoir à les
mémoriser. Mais l'arme la plus efficace reste la double authentification (MFA)
: même si un mot de passe est volé, un pirate ne peut pas accéder au compte
sans le second facteur – un code temporaire reçu par SMS, généré par une
application ou par une clé sécurisée.
La sécurité des réseaux
sociaux
constitue un autre point de vigilance. Il appartient à la direction de donner
les règles. Même s’il n’est pas possible d’imposer aux collaborateurs la
manière dont ils doivent gérer leur présence sur les réseaux sociaux, il est en
revanche recommandé de les alerter sur leur responsabilité individuelle et de
les inciter à mettre en œuvre les recommandations de la direction. Il s’agit
également de les sensibiliser au fait que plus ils donnent d’informations sur
leur vie privée et professionnelle, plus ils seront facilement victimes de
manipulations psychologiques.
Côté appareils mobiles, la frontière entre
usages professionnel et personnel doit rester nette. Pas d'email professionnel
utilisé pour des sites personnels, jamais de clé USB trouvée branchée sur un
poste de travail, et aucune donnée professionnelle stockée sur un cloud personnel
non validé par l’entreprise – c'est ce qu'on appelle le shadow IT, une pratique
qui échappe à tout contrôle de sécurité.
> Prendre les
décisions qui s’imposent au niveau de la direction
Il appartient à la
direction de commencer par réaliser une analyse des risques en fonction des
données critiques et stratégiques identifiées au sein de l’entreprise. Cette
analyse permettra de définir les actions à prioriser.
Certaines d’entre elles
relèvent directement de la responsabilité de la direction.
Les sauvegardes constituent une véritable assurance vie numérique. Sans elles, une panne ou une attaque peut entraîner une perte de données définitive. Il existe plusieurs types de sauvegardes : la sauvegarde complète, qui copie l'intégralité des données ; la sauvegarde incrémentale, qui ne copie que les fichiers créés ou modifiés depuis la dernière sauvegarde ; et la sauvegarde différentielle, qui reprend tous les fichiers modifiés depuis la dernière sauvegarde complète.
La règle critique à
retenir : toujours déconnecter le support de sauvegarde une fois la copie
effectuée, car un ordinateur infecté chiffrerait également une sauvegarde
restée connectée. Il faut également tester régulièrement que la restauration
fonctionne réellement, et prioriser ce qui est long ou impossible à
reconstituer : données métiers critiques (comptabilité, dossiers clients),
documents sensibles et stratégiques, messagerie professionnelle, accès et
configurations.
Les mises à jour, ou patchs, corrigent
en permanence les failles de sécurité découvertes dans les systèmes
d'exploitation, les logiciels métiers et les navigateurs. Activer le
téléchargement automatique des mises à jour et ne les télécharger que depuis
les sites officiels constitue un réflexe simple mais déterminant. En parallèle,
la limitation des droits administrateurs aux seules personnes autorisées au
sein de l'équipe IT évite les installations non contrôlées et les actions à
risque.
Pour la gestion des
flottes professionnelles, les solutions de Mobile Device Management (MDM)
permettent de sécuriser et de piloter à distance les smartphones, les tablettes
et les ordinateurs : gestion des accès, sécurisation des données, verrouillage
ou effacement à distance en cas de perte ou de vol, et séparation stricte des
usages pro et perso. C’est un outil clé, particulièrement pertinent dans un
contexte de mobilité et de télétravail. Enfin, l'usage de messageries
personnelles pour des échanges professionnels doit être évité, de même que le recours
à des solutions de stockage cloud non autorisées : bien séparer le
professionnel du personnel, c'est déjà renforcer significativement la sécurité.
> La formation et la
sensibilisation, clés de voûte de la sécurité collective
Être informé, c'est
déjà se protéger. Aucun dispositif technique, si performant soit-il, ne suffit
sans une véritable acculturation des équipes. La formation doit devenir un
levier de pilotage à part entière, avec des enjeux clairs : réduire les risques
liés aux erreurs humaines, responsabiliser les collaborateurs à tous les
niveaux, et répondre aux obligations réglementaires en matière de protection
des données.
C’est à la direction
d’organiser des formations sur les nouvelles menaces, sur les consignes de
sécurité telles que l'authentification multi-facteurs, etc.
Concrètement, cela se
traduit par un plan de sensibilisation régulier combinant communications,
formations et rappels, par des campagnes de phishing simulé permettant de
tester les réflexes en conditions réelles, par l'intégration de la
cybersécurité dans les parcours d'intégration des nouveaux collaborateurs, et
par un relais managérial actif pour diffuser les bonnes pratiques au plus près
des équipes. Une équipe sensibilisée, c'est une surface de risque
significativement réduite pour l'ensemble de l’entreprise.
> Des ressources
gratuites
Pour aller plus loin,
des ressources gratuites et reconnues existent, notamment celles proposées par
l'ANSSI (Agence nationale de la sécurité des systèmes d'information), qui met à
disposition guides et bonnes pratiques en ligne. Le MOOC SecNumacadémie, également
porté par l'ANSSI, propose des modules pédagogiques accessibles à tous les
niveaux, avec un certificat de réussite à la clé – une excellente manière
d'approfondir ses connaissances et de consolider ses réflexes.
> La cybersécurité :
un risque global qui concerne tous les échelons de l’entreprise
La cybersécurité n'est
plus un sujet technique cantonné aux équipes informatiques : c'est un enjeu de
gouvernance et de pérennité pour l'ensemble de l’entreprise. Le risque cyber
est global, permanent et en constante évolution. L'humain en reste la principale
vulnérabilité, mais aussi le meilleur rempart, à condition que les équipes
soient correctement informées et outillées. La prévention et la structuration
demeurent les leviers les plus efficaces pour limiter l'exposition au risque.
Le rôle de chaque dirigeant est ici déterminant : impulser une véritable culture cybersécurité, soutenir les investissements et les actions de sensibilisation, et intégrer pleinement ce sujet dans la stratégie globale de l’entreprise. Une cybersécurité maîtrisée se traduit très concrètement par des risques limités, une conformité réglementaire assurée, et une relation client durablement renforcée.